SANIDAD PÚBLICA
El SES aprueba un nuevo protocolo para proteger las historias clínicas ante fallos o ciberataques
Sustituye al establecido en 2021 y fija cómo gestionar accesos indebidos, robos de información o averías de los sistemas informáticos. También deberán cumplirlo las empresas externas
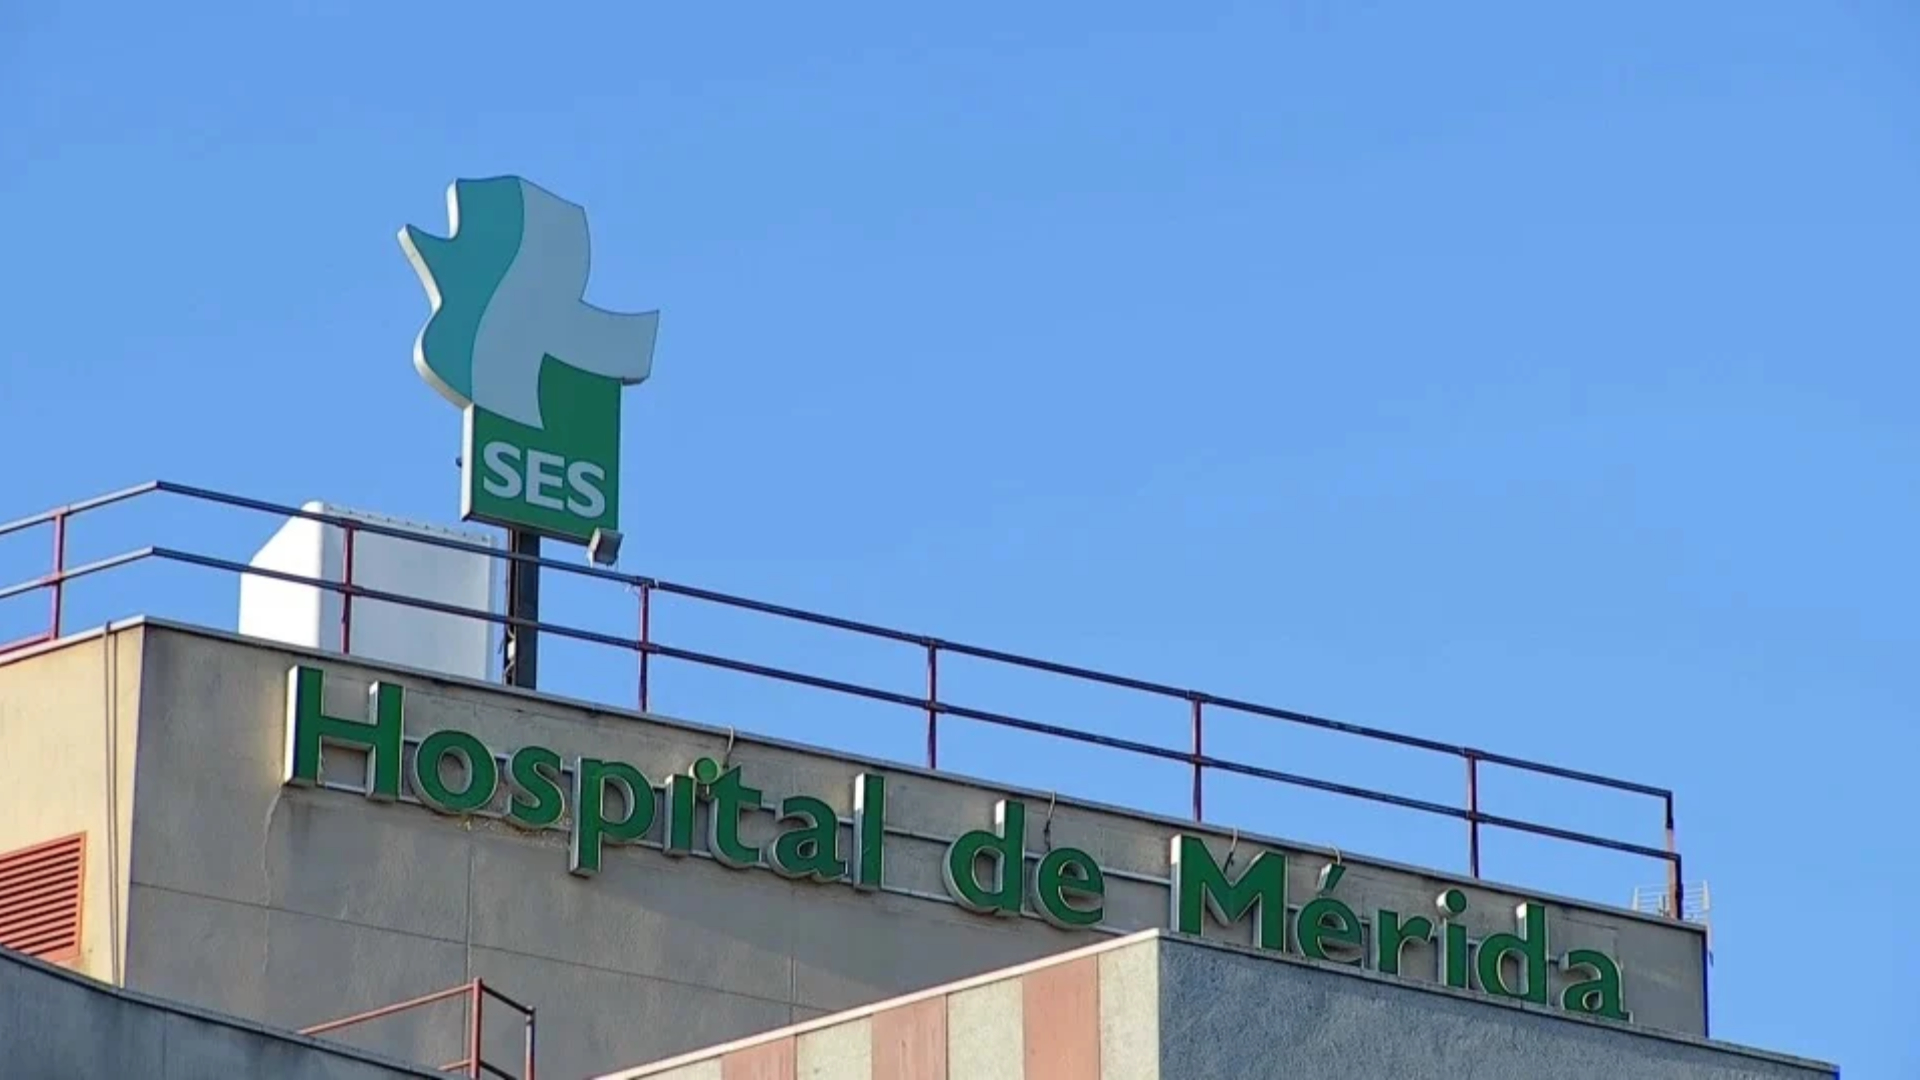
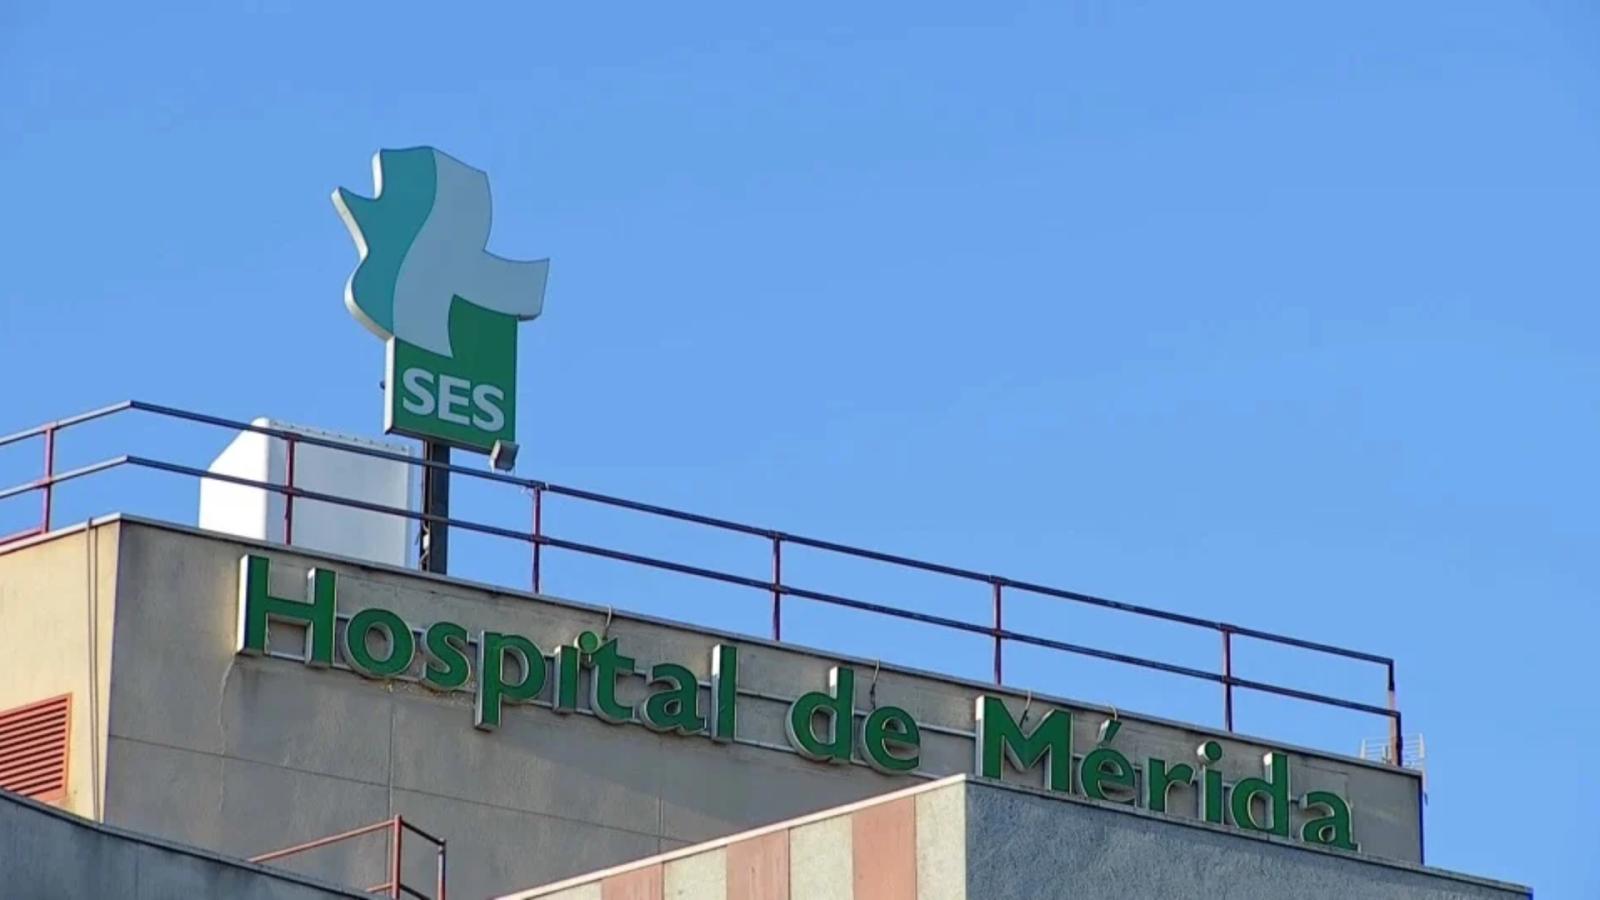
Canal Extremadura Hospital de Mérida
El Diario Oficial de Extremadura publica este martes una resolución de la gerencia del SES, por la que se aprueba la nueva Política de Privacidad y Seguridad de la Información del Servicio Extremeño de Salud.
El SES refuerza las normas para proteger la información de los pacientes y evitar que los problemas informáticos pongan en riesgo la atención sanitaria. El nuevo protocolo establece cómo cuidar las historias clínicas, quién debe asumir cada responsabilidad y qué hacer ante un incidente.
También busca que hospitales y centros de salud puedan seguir prestando servicio ante un fallo o un ataque informático que afecte a toda la ciudadanía. JCB.
La norma sustituye a la aprobada en 2021 y adapta las medidas de protección a los cambios legales, tecnológicos y organizativos. Se aplica a todos los sistemas y a la información que utiliza el SES para prestar asistencia y gestionar sus servicios.
El documento reparte las responsabilidades entre los órganos y trabajadores, y fija cómo deben coordinarse para prevenir problemas, detectarlos y responder. La protección incluye los datos personales y las historias clínicas, que pueden quedar expuestos si alguien accede sin autorización o si se interrumpen los sistemas para consultarlos.
También establece cómo actuar ante un acceso indebido, un robo de información o un fallo que deje fuera de servicio los sistemas informáticos. Las empresas externas deberán cumplir estas medidas cuando trabajen con datos o sistemas del SES. Los responsables tendrán un mes para adaptar la organización y formalizar los nombramientos.
Esta actualización llega semanas después del ciberataque detectado el 5 de octubre en la aplicación Centro de Salud Online, que permitió acceder a los datos de 18.400 usuarios. La Policía Nacional detuvo en Mérida al presunto responsable y recuperó la información sustraída, que quedó bajo custodia judicial.
La Junta aseguró que los datos no llegaron a difundirse ni a venderse.